El lienzo, para la sesión
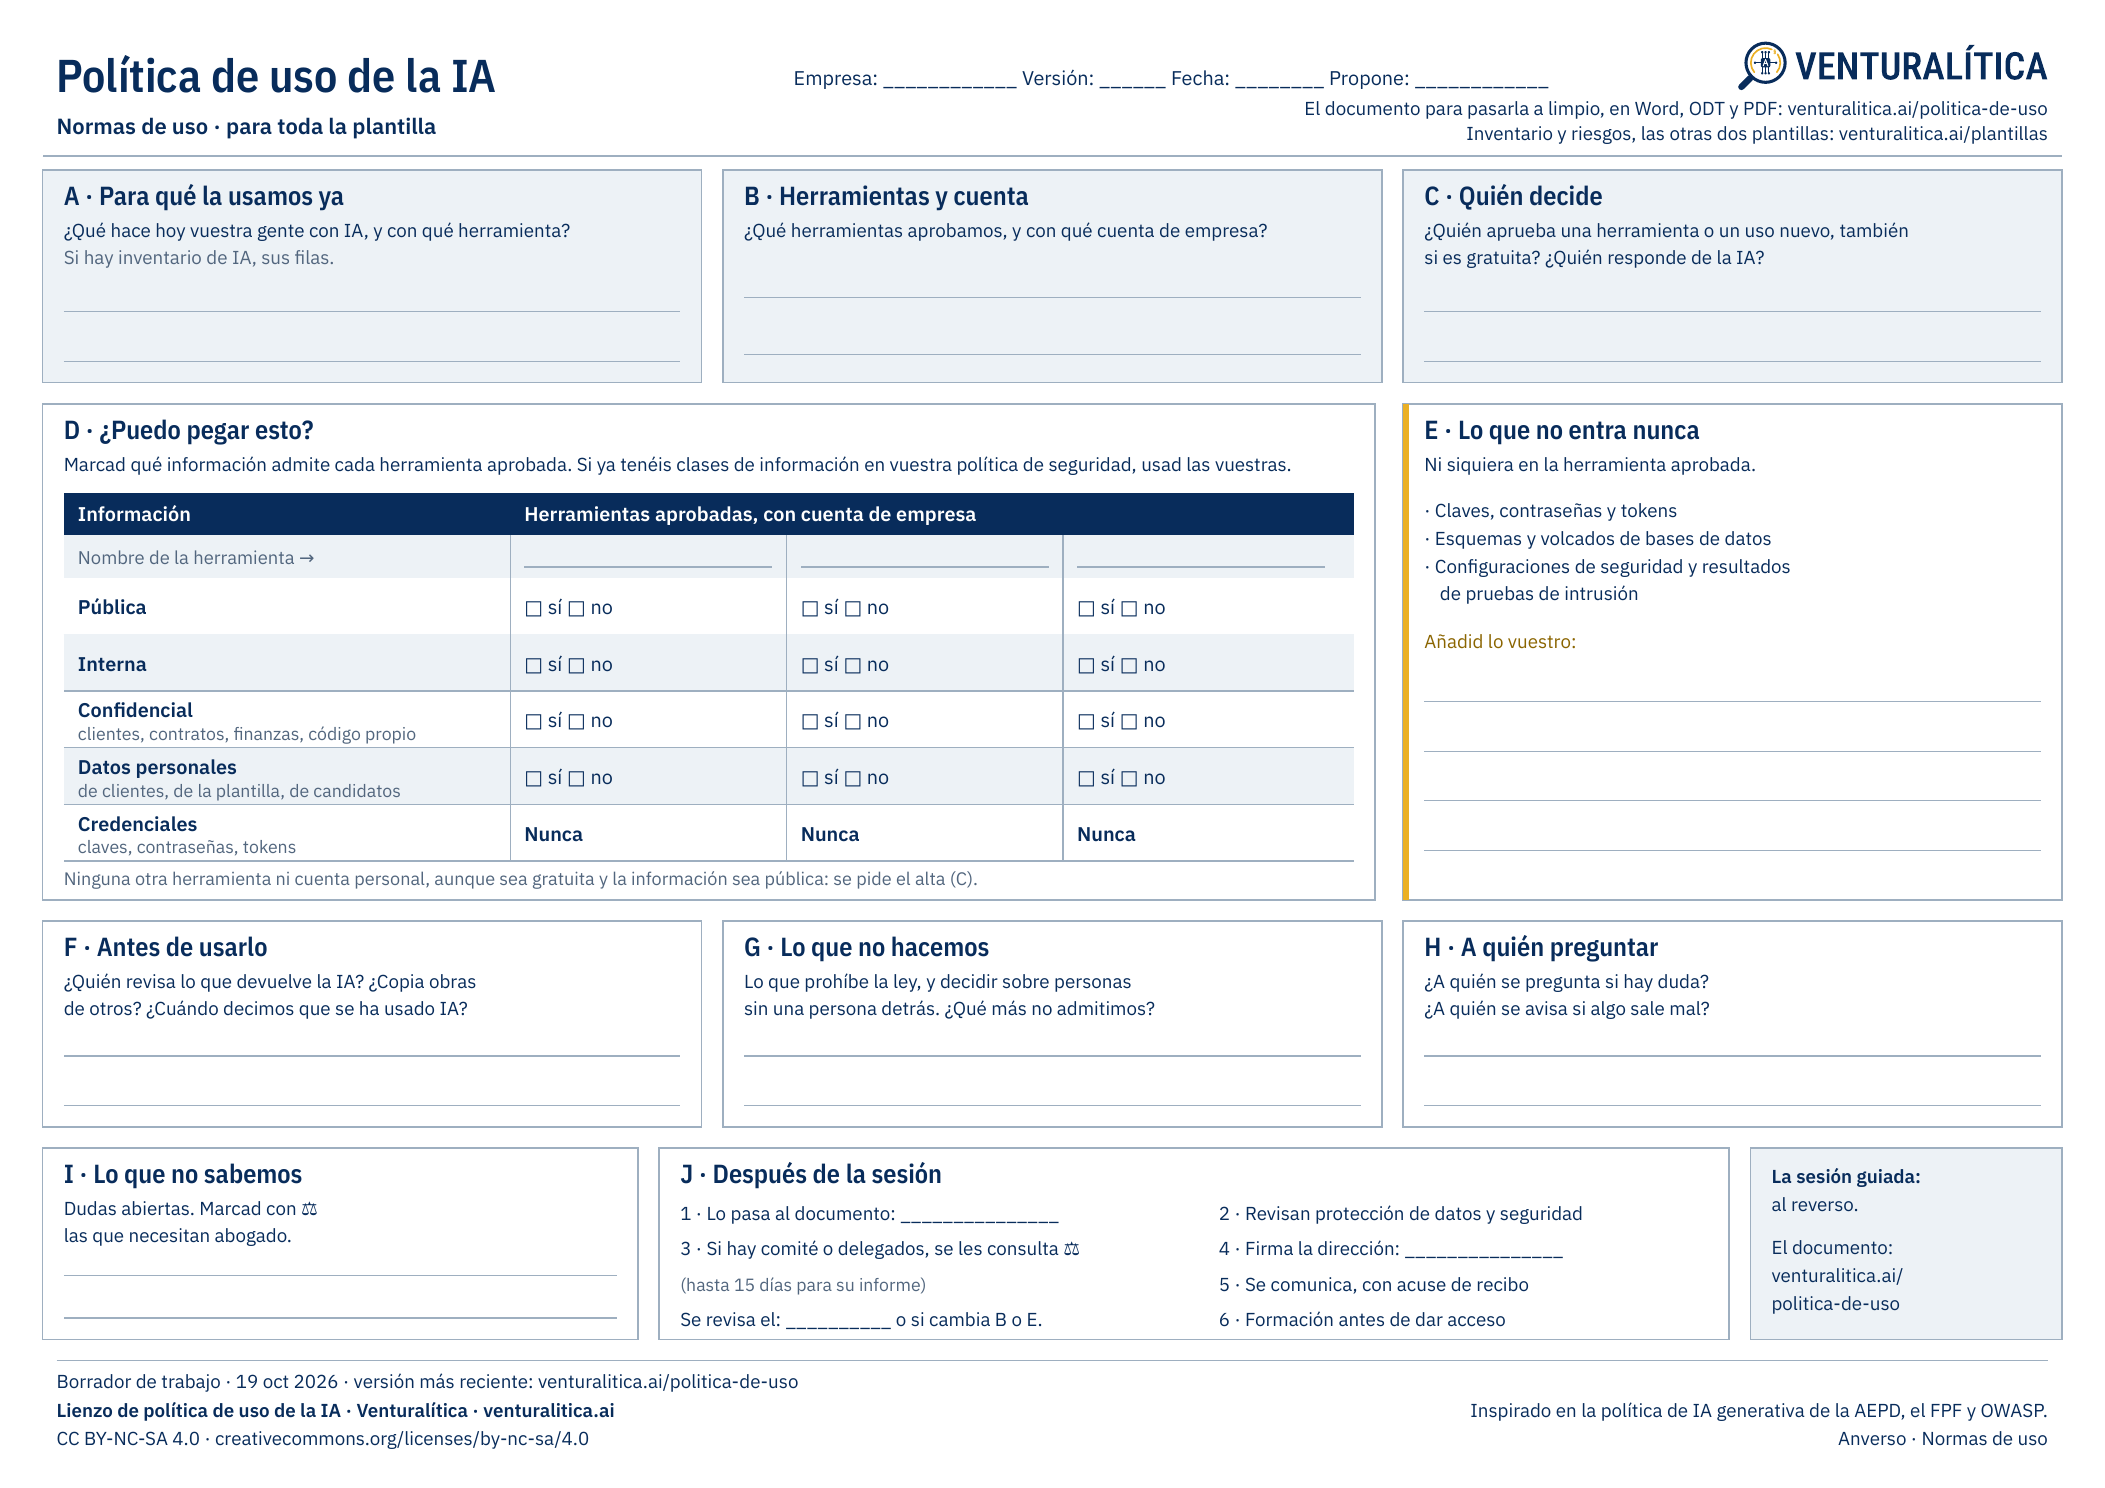
Las normas de uso en diez casillas y, al reverso, cómo llevar la sesión y qué más necesita vuestra política.
Borrador de trabajo · 19 oct 2026
Descargar PDF · A4, dos carasEl documento, para pasarlo a limpio
Normas de uso, política de gobierno y anexos: herramientas aprobadas, preguntas al proveedor y registro de formación.
Borrador de trabajo · 19 oct 2026
Descargar WordEl mismo documento, en OpenDocument
Para LibreOffice y otros paquetes ofimáticos.
Borrador de trabajo · 19 oct 2026
Descargar ODTEl documento, para leerlo antes
Para verlo entero o pasárselo a la dirección tal cual.
Borrador de trabajo · 19 oct 2026
Descargar PDFSin formulario ni correo.
Esta plantilla no es asesoría jurídica. Donde aparezca ⚖, consultad a un abogado. La versión más reciente está siempre en venturalitica.ai/politica-de-uso, y cada fichero lleva impresa su fecha.
Licencia CC BY-NC-SA 4.0: se puede usar y adaptar citando a Venturalítica, sin venderla, y lo que se adapte se comparte con la misma licencia.
¿Puedo pegar esto en ChatGPT?
Depende de dos cosas: qué información es y dónde se va a pegar. Un contrato con un cliente no es lo mismo que una nota de prensa, y una cuenta de empresa no es lo mismo que la cuenta personal de quien trabaja en la empresa.
Las cuentas personales de ChatGPT, Gemini, Claude o GitHub Copilot pueden usar lo que se escribe para entrenar sus modelos, según cómo esté configurada la cuenta. Las cuentas de empresa de esas mismas herramientas no lo hacen por contrato. Y que los datos se queden en la Unión Europea depende del plan contratado, no solo del proveedor.
Por eso la regla de la plantilla es corta: para trabajar, solo herramientas aprobadas y con cuenta de empresa, también las gratuitas. Y el centro del lienzo es una tabla que dice qué información admite cada una:
| Información | Herramienta aprobada 1 | Herramienta aprobada 2 |
|---|---|---|
| Pública | sí o no | sí o no |
| Interna | sí o no | sí o no |
| Confidencial: clientes, contratos, finanzas, código propio | sí o no | sí o no |
| Datos personales | sí o no | sí o no |
| Credenciales: claves, contraseñas, tokens | nunca | nunca |
Ninguna otra herramienta ni cuenta personal, aunque la información sea pública: quien necesita otra, pide el alta.
Hay una razón legal que toca a cualquier empresa: la ley de secretos empresariales (Ley 1/2019) solo protege la información que la empresa protege con «medidas razonables». Dejar que se pegue información reservada en una herramienta pública puede jugar en contra si un día hay que defenderla.
Qué es una política de uso de la IA
Es el documento que dice qué herramientas de IA se usan en la empresa, con qué información, quién decide y qué se hace cuando algo sale mal. Las guías que hemos revisado (la de la AEPD, las del Future of Privacy Forum y OWASP, la ISO/IEC 42001) la separan en dos partes:
- Las normas de uso, para todo el personal. Son cortas: qué herramientas, con qué cuenta, qué no se pega nunca, quién revisa lo que devuelve y a quién se pregunta.
- La política de gobierno, para la dirección: responsables, inventario de IA, herramientas aprobadas, cómo entra una herramienta nueva, proveedores, formación, incidentes y revisión.
Las normas cambian a menudo, cuando entra una herramienta o un proveedor cambia sus términos. La política de gobierno cambia poco. Por eso conviene tenerlas separadas.
Qué pide la ley de IA a una empresa que usa IA
El Reglamento de IA, la «ley de IA», distingue a quien hace un sistema de IA (el proveedor) de quien lo usa (el responsable del despliegue). Una empresa que usa ChatGPT o Copilot está en el segundo caso. Hoy, en octubre de 2026, le pide:
- Formación (art. 4). Desde la reforma del Ómnibus digital (Reglamento 2026/1744, julio de 2026), adoptar medidas para apoyar la formación de quien usa la IA. Ya no exige garantizar un nivel concreto.
- No usar prácticas prohibidas (art. 5), desde febrero de 2025. Por ejemplo, reconocer las emociones de los empleados. Desde el 2 de diciembre de 2026, el Ómnibus añade generar material de abuso sexual infantil o imágenes íntimas de personas reales sin su consentimiento.
- Etiquetar lo que publica (art. 50), desde agosto de 2026, si publica contenido generado que imita a personas o textos de interés público sin revisión humana.
- Si usa IA para seleccionar o gestionar personal, cumplir las obligaciones del alto riesgo desde el 2 de diciembre de 2027 ⚖.
A esto se suman el RGPD si hay datos personales ⚖ y el deber de informar al comité de empresa de los algoritmos que afectan al empleo (art. 64.4.d del Estatuto de los Trabajadores) ⚖. La ley española de IA, cuyo proyecto decayó al disolverse las Cortes en octubre de 2026, volverá; la plantilla trae una fecha de revisión para eso.
Lo que no pide: tener un sistema de gestión certificado. Para empezar no hace falta implantar la ISO/IEC 42001. La plantilla deja el camino preparado: el repaso anual de cómo se sigue la política es el germen de la auditoría interna que pide la norma.
La sesión: una hora para decidirla en equipo
El lienzo se rellena en una sesión de 60 a 90 minutos. Van quien la propone, alguien de cada área que ya use IA, y protección de datos y personas si los hay. Sin más material que el lienzo impreso.
Se empieza por lo que ya pasa: qué usa hoy cada persona y con qué cuenta. Sin juzgar: lo que no se cuenta no se puede ordenar. Si hay inventario de IA, sus filas ya dicen qué IA se usa, para qué y quién responde. La tabla se discute fila a fila; donde no hay acuerdo nace una norma.
Paso a paso
- Antes de nada, las seis preguntas del reverso. ¿Decide la IA sobre personas? ¿Publicáis contenido generado? ¿La habéis metido en el producto? ¿Hay comité de empresa? Cada «sí» cambia lo que se decide en la sesión.
- Lo que ya pasa: A y B. Para qué se usa ya la IA y con qué herramientas y cuentas. 20 minutos.
- La tabla: D y E. Fila a fila y herramienta a herramienta. Si alguien usa una que no está aprobada, va a C para pedir el alta. 30 minutos.
- Las reglas: F, G y H. Después, C. Quién revisa, qué no se hace, a quién se avisa y quién decide lo que quede por decidir. 20 minutos.
- Se termina cuando D no tiene celdas vacías. Lo que no se cierre va a I. J dice qué pasa después: revisan protección de datos y seguridad, se consulta al comité si lo hay, firma la dirección, se comunica con acuse de recibo y cada persona recibe la formación antes de usar una herramienta.
Del lienzo al documento
El documento tiene cuatro partes:
- Las normas de uso, que salen del anverso del lienzo. Cada apartado dice de qué casilla viene.
- La política de gobierno. Los apartados que solo hacen falta en algunos casos empiezan por «Rellenad esto si…», con la misma pregunta del reverso: si la IA decide sobre personas, si publicáis contenido generado, si la habéis metido en un proceso o en el producto, si tenéis comité de empresa, si sois entidad financiera o si ya tenéis una política de seguridad.
- Cómo se aprueba y se pone en marcha, y cómo se comprueba cada año que se sigue: compara el inventario con lo que se usa de verdad y pregunta a quien usa la IA qué le sirve.
- Tres anexos: las herramientas aprobadas (los usos y su calificación ante la ley van en el inventario de IA), doce preguntas al proveedor antes de aprobar una herramienta y el registro de formación.
Lo que una política promete y hay que probar
Una política escrita dice cosas como «las respuestas se revisan», «no se filtran datos» o «lo que metemos en el producto se prueba antes». Mientras la IA solo se usa en el navegador, la revisión de cada persona basta. Cuando entra en un proceso o en el producto, esas frases hay que comprobarlas: cuánto se equivoca en vuestro uso, si trata igual a todos, si resiste ataques de prompt injection y si se puede parar.
El primer paso es saber qué IA usáis y quién responde de cada una. Es lo que hacemos en el inventario.